Őszi phishing kampány

október 5, 2026

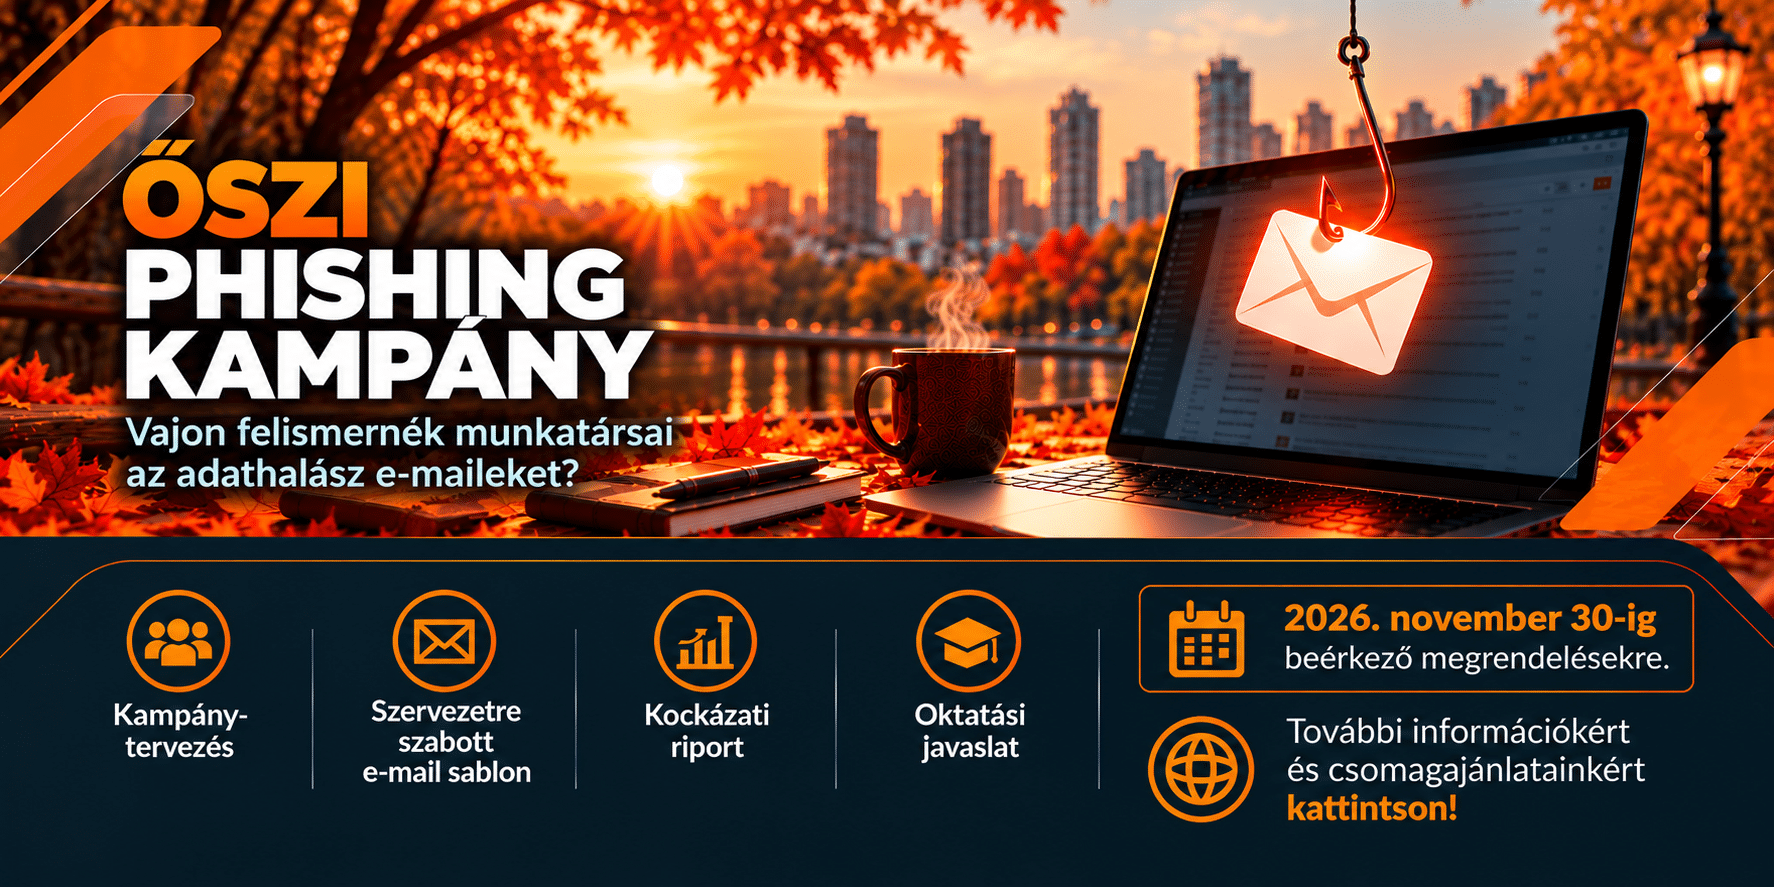
Őszi phishing kampány városi naplementében(1)
Tudja, hogyan reagálnának munkatársai egy valódi phishing támadásra?
Derítse ki biztonságos körülmények között, mielőtt egy támadó teszi meg!

Biztonságos szimuláció. Valós kockázati kép.


Egy jól felépített phishing támadás sokszor nem technológiai sérülékenységet keres, hanem a munkatársat próbálja megtéveszteni.


A phishing szimuláció kontrollált környezetben mutatja meg, hogyan reagálnak munkatársai egy, a szervezetre szabott adathalász kísérletre – tényleges károkozás és valódi hitelesítő adatok begyűjtése nélkül!


Mi történik, amikor egy megtévesztő üzenet ténylegesen megjelenik valakinek a postaládájában?

  • Felismeri a gyanús jeleket?
  • Interakcióba lép az üzenettel?
  • Jelenti a gyanús levelet?
  • Tudja, mi a helyes következő lépés?


A phishing szimuláció célja, hogy ezekre a kérdésekre mérhető választ adjon.


Nem egy általános tesztet futtatunk le!
A szolgáltatás egymásra épülő szakmai elemei:

  • Kampánytervezés
    A kampány előtt meghatározzuk a célcsoportot, az időzítést, a mérési szempontokat és a megfelelő szimulációs forgatókönyvet.
  • Technikai előkészítés az ügyfél oldalán
    A levelezési és biztonsági rendszerek szükséges beállításainak egyeztetése annak érdekében, hogy a tesztüzenetek megfelelően kézbesíthetők és mérhetők legyenek.
  • Szervezetre szabott e-mail sablon
    A kampányhoz a szervezet működéséhez és a kiválasztott szituációhoz illeszkedő szimulációs phishing e-mailt készítünk. Nem egy minden ügyfél számára azonos sablonból induló tömegteszt a cél, hanem egy releváns, kontrollált helyzet létrehozása.
  • Kockázati riport
    A kampány eredményeit feldolgozzuk és biztonsági szempontból értékeljük. Nem pusztán kattintási statisztikát adunk át. A riport célja annak bemutatása, hogy a mérés alapján milyen phishing kockázatok és fejlesztendő területek azonosíthatók a szervezetben.
  • Oktatási ajánlat
    A kampány eredményei alapján meghatározzuk, milyen biztonságtudatossági fejlesztés lehet indokolt. Így az oktatás nem általános témákból indul ki, hanem a szervezet saját mérési eredményeire és a feltárt kockázatokra építhető.


Phishing szimuláció – csomagok és árak


Minden csomagunk ugyanazt a teljes körű phishing szimulációs szolgáltatást tartalmazza. A csomagok méretét a kampányba bevont postafiókok száma határozza meg.


Egyszeri szolgáltatás. Nincs éves előfizetés vagy elköteleződés!

 SMLXL
Postafiókok száma (db)50–99100–249250–499500+
Egyszeri kampány díja*249 000 Ft349 000 Ft549 000 Ft849 000 Ft
Kampánytervezés✓✓✓✓
Szervezetre szabott phishing e-mail sablon✓✓✓✓
Technikai előkészítés✓✓✓✓
Kontrollált phishing szimuláció✓✓✓✓
Kampányeredmények feldolgozása✓✓✓✓
Kockázati riport✓✓✓✓
Oktatási ajánlat az eredmények alapján✓✓✓✓

*Az árak nettó árak, az ÁFA-t nem tartalmazzák és az adott csomag legkisebb egységére vonatkoznak.

Mit kap a kampány végén? Használható kockázati képet!


A kampány során keletkező mérési eredményeket feldolgozzuk, értelmezzük és kockázati riportban megmutatjuk:

  • a kampány összesített eredményeit
  • a felhasználói reakciókat
  • az interakciók és bejelentések arányát
  • a releváns reakcióidőket
  • az azonosított kockázati területeket
  • a biztonságtudatosság fejlesztésére javasolt területeket

A cél, hogy a kampány után a szervezet választ kapjon három kérdésre:


  • Hol tartunk most?
  • Hol vannak a kockázatok?
  • Mit érdemes fejlesztenünk?

A szolgáltatás célja a phishing kockázat kontrollált felmérése, nem egy tényleges kompromittálás végrehajtása.


Ezért a kampány során:

  • Nem gyűjtünk valódi jelszavakat
  • Nem rögzítünk MFA kódokat
  • Nem telepítünk rosszindulatú programot
  • Nem hajtunk végre tényleges hozzáférésszerzést
  • A kampány kizárólag az előzetesen egyeztetett és jóváhagyott felhasználói körben történik.


A felméréstől a fejlesztésig


A phishing szimuláció tehát megmutatja, hogyan reagálnak munkatársai egy kontrollált támadási helyzetben, a kockázati riport pedig segít azonosítani a fejlesztendő területeket.


A kampány lezárását követően igény szerint külön ajánlatot készítünk a feltárt kockázatokra épülő biztonságtudatossági fejlesztésre és oktatásra. A fejlesztést követő újabb szimulációval pedig már az elért változás is mérhetővé válik.


Felmérés → Értékelés → Fejlesztés → Újramérés


A phishing kockázatot nem kell találgatni. Meg lehet mérni.
Készüljünk fel együtt az előttünk álló időszak kiberbiztonsági kihívásaira
Őszi phishing kampány városi naplementében(1)

Őszi phishing kampány

október 5, 2026

Tudja, hogyan reagálnának munkatársai egy valódi phishing támadásra?
Derítse ki biztonságos körülmények között, mielőtt egy támadó teszi meg!

Biztonságos szimuláció. Valós kockázati kép.


Egy jól felépített phishing támadás sokszor nem technológiai sérülékenységet keres, hanem a munkatársat próbálja megtéveszteni.


A phishing szimuláció kontrollált környezetben mutatja meg, hogyan reagálnak munkatársai egy, a szervezetre szabott adathalász kísérletre – tényleges károkozás és valódi hitelesítő adatok begyűjtése nélkül!


Mi történik, amikor egy megtévesztő üzenet ténylegesen megjelenik valakinek a postaládájában?

  • Felismeri a gyanús jeleket?
  • Interakcióba lép az üzenettel?
  • Jelenti a gyanús levelet?
  • Tudja, mi a helyes következő lépés?


A phishing szimuláció célja, hogy ezekre a kérdésekre mérhető választ adjon.


Nem egy általános tesztet futtatunk le!
A szolgáltatás egymásra épülő szakmai elemei:

  • Kampánytervezés
    A kampány előtt meghatározzuk a célcsoportot, az időzítést, a mérési szempontokat és a megfelelő szimulációs forgatókönyvet.
  • Technikai előkészítés az ügyfél oldalán
    A levelezési és biztonsági rendszerek szükséges beállításainak egyeztetése annak érdekében, hogy a tesztüzenetek megfelelően kézbesíthetők és mérhetők legyenek.
  • Szervezetre szabott e-mail sablon
    A kampányhoz a szervezet működéséhez és a kiválasztott szituációhoz illeszkedő szimulációs phishing e-mailt készítünk. Nem egy minden ügyfél számára azonos sablonból induló tömegteszt a cél, hanem egy releváns, kontrollált helyzet létrehozása.
  • Kockázati riport
    A kampány eredményeit feldolgozzuk és biztonsági szempontból értékeljük. Nem pusztán kattintási statisztikát adunk át. A riport célja annak bemutatása, hogy a mérés alapján milyen phishing kockázatok és fejlesztendő területek azonosíthatók a szervezetben.
  • Oktatási ajánlat
    A kampány eredményei alapján meghatározzuk, milyen biztonságtudatossági fejlesztés lehet indokolt. Így az oktatás nem általános témákból indul ki, hanem a szervezet saját mérési eredményeire és a feltárt kockázatokra építhető.


Phishing szimuláció – csomagok és árak


Minden csomagunk ugyanazt a teljes körű phishing szimulációs szolgáltatást tartalmazza. A csomagok méretét a kampányba bevont postafiókok száma határozza meg.


Egyszeri szolgáltatás. Nincs éves előfizetés vagy elköteleződés!

 SMLXL
Postafiókok száma (db)50–99100–249250–499500+
Egyszeri kampány díja*249 000 Ft349 000 Ft549 000 Ft849 000 Ft
Kampánytervezés✓✓✓✓
Szervezetre szabott phishing e-mail sablon✓✓✓✓
Technikai előkészítés✓✓✓✓
Kontrollált phishing szimuláció✓✓✓✓
Kampányeredmények feldolgozása✓✓✓✓
Kockázati riport✓✓✓✓
Oktatási ajánlat az eredmények alapján✓✓✓✓

*Az árak nettó árak, az ÁFA-t nem tartalmazzák és az adott csomag legkisebb egységére vonatkoznak.

Mit kap a kampány végén? Használható kockázati képet!


A kampány során keletkező mérési eredményeket feldolgozzuk, értelmezzük és kockázati riportban megmutatjuk:

  • a kampány összesített eredményeit
  • a felhasználói reakciókat
  • az interakciók és bejelentések arányát
  • a releváns reakcióidőket
  • az azonosított kockázati területeket
  • a biztonságtudatosság fejlesztésére javasolt területeket

A cél, hogy a kampány után a szervezet választ kapjon három kérdésre:


  • Hol tartunk most?
  • Hol vannak a kockázatok?
  • Mit érdemes fejlesztenünk?

A szolgáltatás célja a phishing kockázat kontrollált felmérése, nem egy tényleges kompromittálás végrehajtása.


Ezért a kampány során:

  • Nem gyűjtünk valódi jelszavakat
  • Nem rögzítünk MFA kódokat
  • Nem telepítünk rosszindulatú programot
  • Nem hajtunk végre tényleges hozzáférésszerzést
  • A kampány kizárólag az előzetesen egyeztetett és jóváhagyott felhasználói körben történik.


A felméréstől a fejlesztésig


A phishing szimuláció tehát megmutatja, hogyan reagálnak munkatársai egy kontrollált támadási helyzetben, a kockázati riport pedig segít azonosítani a fejlesztendő területeket.


A kampány lezárását követően igény szerint külön ajánlatot készítünk a feltárt kockázatokra épülő biztonságtudatossági fejlesztésre és oktatásra. A fejlesztést követő újabb szimulációval pedig már az elért változás is mérhetővé válik.


Felmérés → Értékelés → Fejlesztés → Újramérés


A phishing kockázatot nem kell találgatni. Meg lehet mérni.
Készüljünk fel együtt az előttünk álló időszak kiberbiztonsági kihívásaira